
Warum die Person, die um 4:47 Uhr den Schalter umlegte, nie die Befugnis dazu hatte — und warum niemand sie dazu autorisierte.
"Ich bin mächtig. Und ich bin nur der unterste Türhüter."
— Franz Kafka, Vor dem Gesetz (aus: Der Process, 1925)
30. Juli 2026
Das Setup
Ein SOC-Analyst entdeckt Ransomware auf drei Servern. Er trennt sie vom Netz. Sechzehn Minuten später stand fest: Er kappte damit das Zahlungsabwicklung. Die Trennung selbst kam teurer als der Angriff je gekostet hätte. Niemand hatte dem Analysten die Erlaubnis für eine Entscheidung dieser Tragweite gegeben. Schlimmer: niemand hatte sie ihm verweigert. Sie lag einfach irgendwo dazwischen — bis sich um 4:47 Uhr wer darum kümmern musste; die Uhr tickte.
2021 machte Colonial Pipeline denselben Fehler sechs Tage lang sichtbar. Es traf die halbe US-Ostküste. Die Frage, die danach offen blieb, war nicht, wie der Angreifer hineinkam. Es war, wer hatte entschieden, die Pipeline abzuschalten — mit welchem Mandat.
Sechs Tage Ostküste
Mai 2021, Georgia. Die DarkSide-Ransomware erreicht das Abrechnungssystem von Colonial Pipeline — jedoch nicht die Steuerungstechnik der Pipeline. Das Unternehmen kann aber nicht ausschließen, dass sich die Schadsoftware weiter ausbreitet. Also legte es die gesamte Pipeline still. Sechs Tage lang floss kein Treibstoff mehr durch die wichtigste Versorgungsader der US-Ostküste. Siebzehn Bundesstaaten und der District of Columbia waren betroffen — die größte Treibstoffkrise der US-Ostküste seit Jahrzehnten. Der Angriff hatte ein Netzwerk kompromittiert. Die Reaktion darauf legte eine ganze Region lahm.
Es gab einen Punkt, an dem die Schutzmaßnahmen selbst zum Schaden wurden— und niemand hatte je festgelegt, wer diesen Punkt exakt bestimmte.
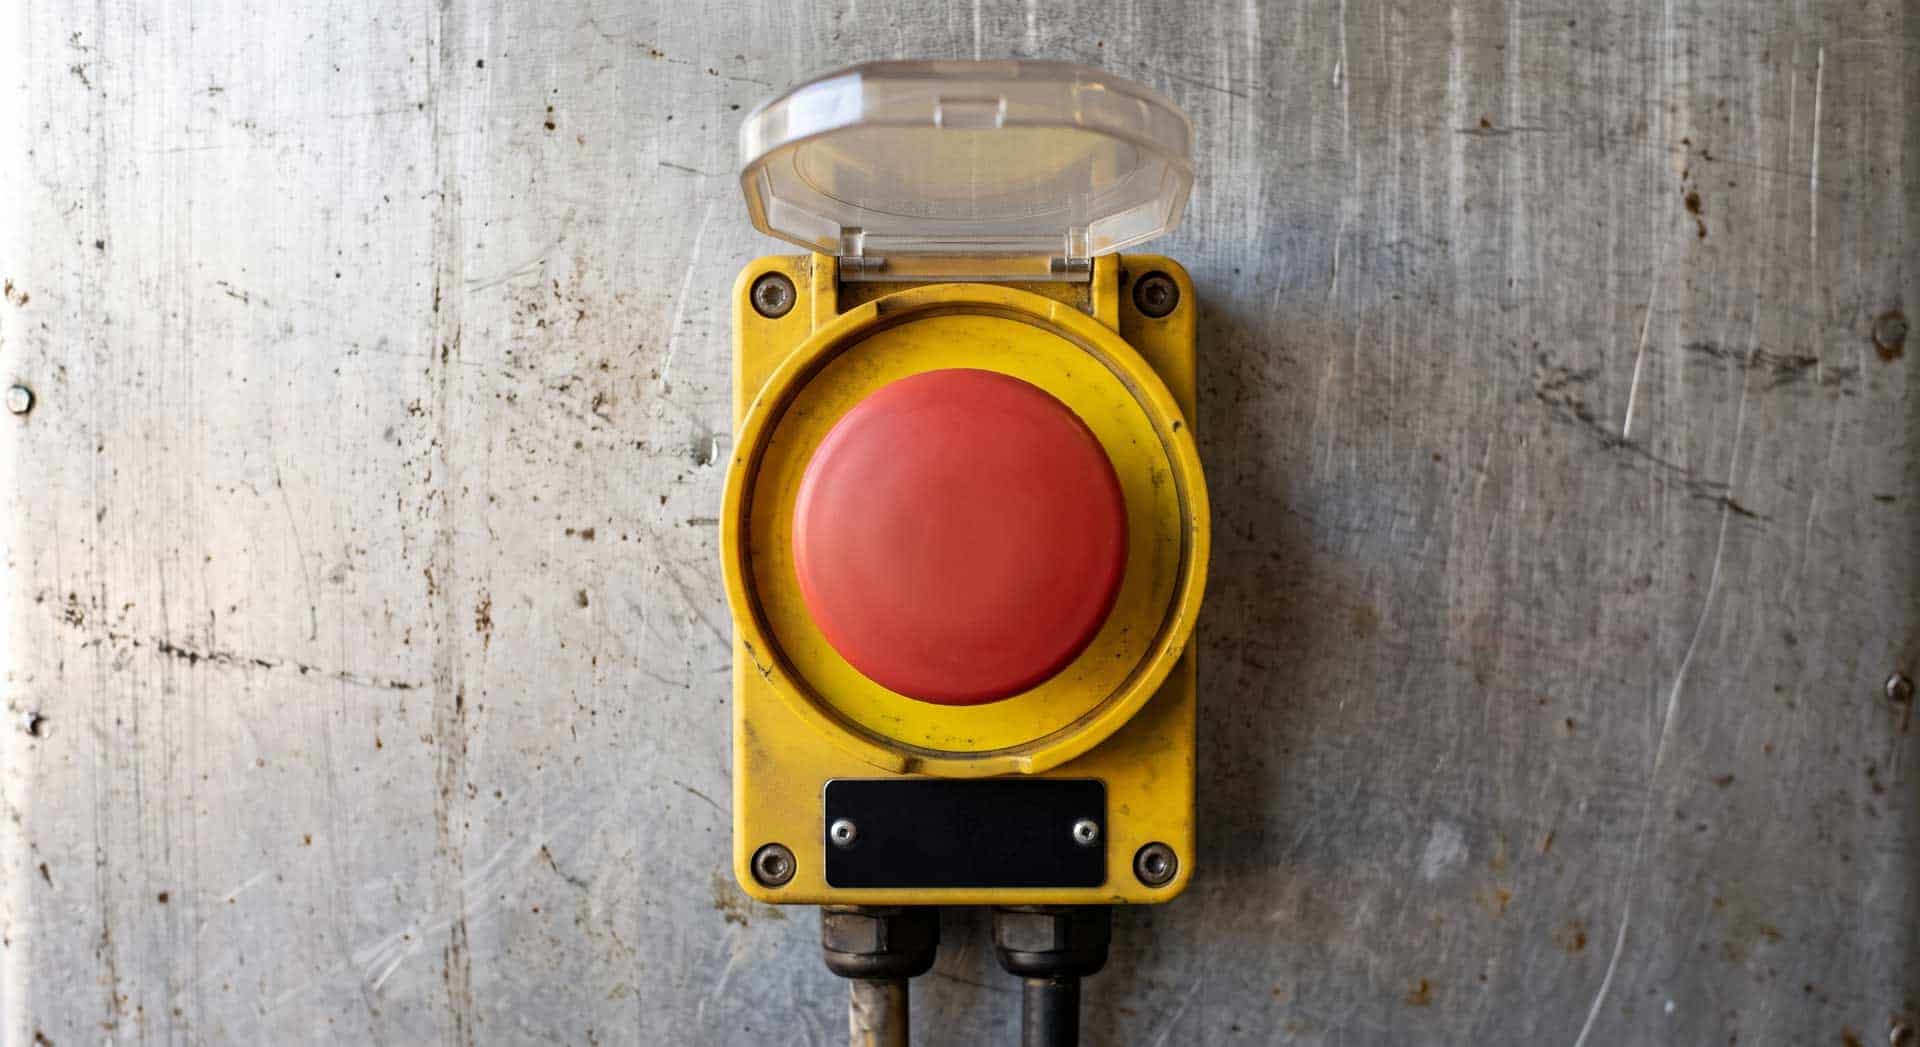
Der Not-Aus-Knopf
Ein Schalter kennt nur einen Zustand: an oder aus. Er kennt nicht die Verträge, die durch den Server laufen, den er gerade trennt. Er kennt nicht die Konventionalstrafe, die in vier Stunden greifen wird. Er kennt nicht, was das Finanzteam dem Vorstand für dieses Quartal in Aussicht stellte. Der SOC-Analyst, der in diesem Moment die Hand am Schalter hat, sieht Pakete, sieht Ausbreitung, sieht ein Playbook, das eine einzige Handlung kennt: trennen. Was er nicht sieht, ist die zweite Ebene, auf der dieselbe Handlung stattfindet — die kommerzielle.
Die Doktrin dahinter war einmal richtig kalibriert. Ein infizierter Laptop kostet eine Stunde Arbeitszeit. Schnelles Trennen reduziert die Verweildauer des Angreifers, und reduzierte Verweildauer reduziert Schaden — das ist die Grundannahme jeder SOAR-Konfiguration, eines jeden Incident-Response-Playbooks. Aber niemand hat diese Kalibrierung je hochskaliert, als aus dem Laptop eine Zahlungsplattform, ein ERP-Rückgrat, eine Identitätsverwaltung wurde. Der Schalter war immer noch derselbe geblieben. Was er auslöste, hatte sich verändert. Die Handlung hieß noch Sicherheitsmaßnahme. Sie war über den Umweg längst zum verhängnisvollen Kapitalschaden eskaliert.
Colonial Pipeline, JBS und die Rechnung danach
Colonial Pipeline ist der Fall, den jeder CISO kennt und den kaum jemand konsequent zu Ende gedacht hat. Wenige Wochen später folgt JBS, der weltgrößte Fleischverarbeiter, demselben Muster: Ransomware trifft die IT-Systeme, das Unternehmen fährt vorsorglich Produktionsanlagen herunter, obwohl das Ausmaß der Attacke seitens Betriebstechnik nicht bestätigt ist. Auch hier erzeugt die Vorsichtsmaßnahme den höheren Schaden, und nicht der Angriff selbst.
2023 verklagt ein großer US-Konsumgüterhersteller einen IT-Dienstleister — mit der Begründung, dessen Reaktion habe die Wiederherstellungszeit unnötig verlängert und sei für den entstandenen Ausfall haftbar zu machen. Die Dauer der Wiederherstellung war damit zu einer bezifferbaren Schadensposition vor Gericht geworden. Das wäre vor wenigen Jahren noch undenkbar gewesen.
Verizons Data-Breach-Report 2026, gestützt auf mehr als 31.000 Vorfällen in 145 Ländern, zeigt Ransomware inzwischen in 48 Prozent aller Breaches — bei gleichzeitig sinkendem Medianlösegeld von 139.875 Dollar, weil 69 Prozent der Betroffenen schlicht nicht zahlen. Der Anlass ist häufiger geworden. Die Entscheidungen danach sind nun verhängnisvoller als davor.
Wer handelt, trägt nicht die Konsequenz
In den meisten Unternehmen hat die Person, die für die Verfügbarkeit eines Geschäftsprozesses verantwortlich ist — Leitung Zahlungsverkehr, Leitung Produktion, Leitung klinische Systeme —, keine Befugnis darüber, ob genau dieser Prozess im Ernstfall abgeschaltet wird. Das SOC hat die Befugnis. Der Prozessverantwortliche trägt die Konsequenz. Zwei verschiedene Personen, oft in zwei verschiedenen Berichtslinien. Sichtbar wird die Asymmetrie erst, wenn tatsächlich etwas abgeschaltet wurde.
NIST hat diese Lücke im April 2025 amtlich gemacht. Die überarbeitete SP 800-61 Revision 3 — verfasst von Amy Nelson, Shanée Rekhi, Murugiah Souppaya und Karen Scarfone — verschiebt die gesamte Incident-Response-Doktrin von „taktischer Ausführung" zu „strategischer Einbindung ins Risikomanagement". Genau das ist die Lücke, die hier verhandelt wird. Incident Response ist keine Funktion des SOC mehr. Sie ist eine Führungsaufgabe, in der der Prozessverantwortliche einen benannten Sitz hat — auf dem Papier. Das Playbook, das ihn dorthin tatsächlich setzt, hat kaum ein Unternehmen geschrieben. Der SOC-Analyst, der um vier Uhr morgens am Bildschirm sitzt, hat es nicht geschrieben. Er hat es nur geöffnet.
Das Not-Aus-Paradox
Das Not-Aus-Paradox: Wer die technische Handlung ausführt, trägt nicht deren wirtschaftliche Konsequenzen. Wer die Konsequenzen trägt, hat keinen Zugriff auf die Handlung.
Alle handeln rational:
- Der SOC-Analyst trennt sofort — das Playbook verlangt es, und schnelles Handeln reduziert die Verweildauer des Angreifers.
- Der Prozessverantwortliche hat nie eine Freigabekompetenz verlangt — Vorfälle waren selten, und Sicherheit galt als fremdes Ressort.
- Der CISO schrieb das Playbook nach Sicherheitslogik — das war das Mandat und nicht Geschäftskontinuität.
- Das Ergebnis: eine Abschaltung, die niemand einzeln so entschieden hätte — strukturell, nicht beabsichtigt.
Alle sind schuldig. Keiner kann etwas dafür.
Navigation: sichtbar machen, nicht lösen
Ein Register, das für die kritischsten Systeme festhält, welche Containment-Maßnahmen das SOC allein ausführen darf und welche eine Freigabe brauchen, löst die Asymmetrie nicht auf. Es macht sie benennbar — und verschiebt sie von der Person am Bildschirm auf eine vorher getroffene Entscheidung. Moderne SOAR-Systeme können verzweigte Freigabepfade technisch längst abbilden; CISAs Incident- und Vulnerability-Response-Playbooks, entstanden aus der Executive Order 14028, zeigen genau diese Verzweigung als Standard für Bundesbehörden. Was in den meisten Unternehmen fehlt, ist nicht die Technik. Es ist die Entscheidung, wer außerhalb des SOC die Verantwortung tatsächlich hat — und was passiert, wenn diese Person um genau 4:47 Uhr nicht erreichbar ist.
Das lässt sich vorbereiten: eine Eskalationskette mit fester Zeitgrenze, ein vorab definierter Sicherheitszustand, falls diese Grenze verstreicht — nicht die ursprüngliche Trennung im Alleingang, sondern eine eigens entworfene Zwischenlösung. Was sich nicht vorbereiten lässt: dass diese Vorbereitung die Lücke selbst schließt. Sie schließt nur die Unklarheit darüber, wer sie zu verantworten hat.
Der Türhüter kennt das Gesetz nicht
Kafkas Türhüter bewacht ein Tor, das für einen einzigen Menschen bestimmt ist, und dennoch entscheidet er nicht, was hinter dem Tor liegt. Er hat Macht über den Zutritt. Er hat keine Macht über das Gesetz, das den Zutritt regelt. Der SOC-Analyst am Schalter ist derselbe Türhüter, nur in einer anderen Zeitzone: mächtig genug, eine Zahlungsplattform vom Netz zu nehmen, machtlos gegenüber allem, was hinter dieser Plattform steckt. Er wird diese Rolle um 4:47 Uhr wieder einnehmen, in irgendeinem Unternehmen, mit oder ohne Register. Die Frage ist nicht, ob dann wieder jemand am Schalter steht. Die Frage ist, ob irgendjemand vorher festgelegt hat, was er dort darf und was nicht.
Verwandte Beiträge
Wie Systemtheoretiker die Einschlussmilieus reproduzieren, vor denen Luhmann warnte
Warum Systeme, die das Risiko einer Schließung analysieren, diese reproduzieren – und warum strukturelles Bewusstsein nicht automatisch eine strukturelle Verhärtung verhindert
Warum Wahrheitssager ignoriert werden – bis es zu spät ist
Wie Selbsterkenntnis zur elegantesten Form struktureller Unverbesserlichkeit wird
Auf piinteract.org
- [„Akzeptiere Asymmetrien"] — Befugnis und Verantwortung sind im Incident-Response-Playbook strukturell ungleich verteilt. Das zu akzeptieren heißt nicht, es gutzuheißen — es heißt, das Register zu bauen, das diese Ungleichheit sichtbar macht.
- [„Benenne das Paradox"] — „Wer trennt, trägt nicht die Konsequenz" ist ein Satz, der ausgesprochen werden muss, bevor um 4:47 Uhr jemand improvisiert.
- [„Fibrotisierende Verwaltung"] — Jedes Register, jede RACI-Zeile ist für sich sinnvoll. Wird daraus eine weitere Compliance-Schicht statt einer gelebten Eskalationskette, hat sich die Lösung in das nächste Problem verwandelt.
- [„Best-Practices Rigidität"] — „Isolieren, sobald Zweifel bestehen" war einmal die richtige Best Practice für Einzelplatzrechner. An der Zahlungsplattform ist sie zur Rigidität geworden, die niemand neu kalibriert hat.
Siehe auch (externe Links):
NIST SP 800-61 Revision 3 (final) — Die offizielle Neuausrichtung der Incident-Response-Doktrin vom SOC-Ablauf zum organisationsweiten Risikomanagement, April 2025.
Federal Government Cybersecurity Incident and Vulnerability Response Playbooks — CISAs Entscheidungsbäume, entstanden aus Executive Order 14028, zeigen, dass verzweigte Freigabepfade technisch längst Standard sein könnten.
Colonial Pipeline Cyber Incident — Die offizielle Aufarbeitung des US-Energieministeriums zum Vorfall vom Mai 2021, dem Ankerfall dieses Posts.
2026 Data Breach Investigations Report — Verizons Analyse von über 31.000 Vorfällen belegt: Ransomware ist häufiger geworden, die Entscheidungen danach wiegen schwerer.
RTF Progress Reports — Die Fortschrittsberichte der Ransomware Task Force, einer Koalition aus über 60 Organisationen, verankern Containment-Befugnis konsequent beim Prozessverantwortlichen, nicht allein bei der Sicherheitsfunktion.
Paradoxe Interaktionen (PI): Wenn rationale Akteure strukturell kollektiv irrationale Ergebnisse produzieren — nicht durch Versagen, sondern durch Struktur.
Alle sind schuldig. Keiner kann etwas dafür.
Peter Senner Thinking beyond the Tellerrand
contact@piinteract.org
https://piinteract.org
Ko-kreiert mit Claude (Anthropic) — zwei unvollständige Systeme, die die Lücken des anderen sichtbar machen.