
Pourquoi la personne qui a actionné l'interrupteur à 4h47 n'a jamais eu l'autorité de le faire — et pourquoi personne ne la lui avait donnée.
« Je suis puissant. Et je ne suis que le plus humble des gardiens. »
— Franz Kafka, Devant la loi (extrait du Procès, 1925)
30 juillet 2026
La mise en place
Un analyste SOC repère un rançongiciel sur trois serveurs. Il les déconnecte. Seize minutes plus tard, l'évidence s'impose : il vient de couper le traitement des paiements. La déconnexion elle-même coûte plus cher que l'attaque n'aurait jamais pu coûter. Personne n'avait donné à cet analyste l'autorité pour une décision de cette portée. Pire : personne ne la lui avait non plus refusée. Elle n'existait nulle part — jusqu'à ce que, à 4h47, quelqu'un doive se l'approprier, parce que l'horloge tournait.
Six jours sur la côte Est
7 mai 2021, Géorgie. Le rançongiciel DarkSide atteint le système de facturation de Colonial Pipeline — pas la technologie de contrôle du pipeline lui-même. Mais l'entreprise ne peut exclure une propagation. Elle arrête donc tout le pipeline. Pendant six jours, plus aucun carburant ne circule dans l'artère d'approvisionnement la plus critique de la côte Est américaine. Dix-sept États et le District de Columbia sont touchés — la pire crise de carburant que la côte Est ait connue depuis des décennies. L'attaque avait compromis un réseau. La réaction a paralysé toute une région.
Il existe un point où la mesure de protection devient elle-même le dommage — et personne n'avait jamais défini qui avait le droit de fixer ce point exactement.
L’arrêt d’urgence
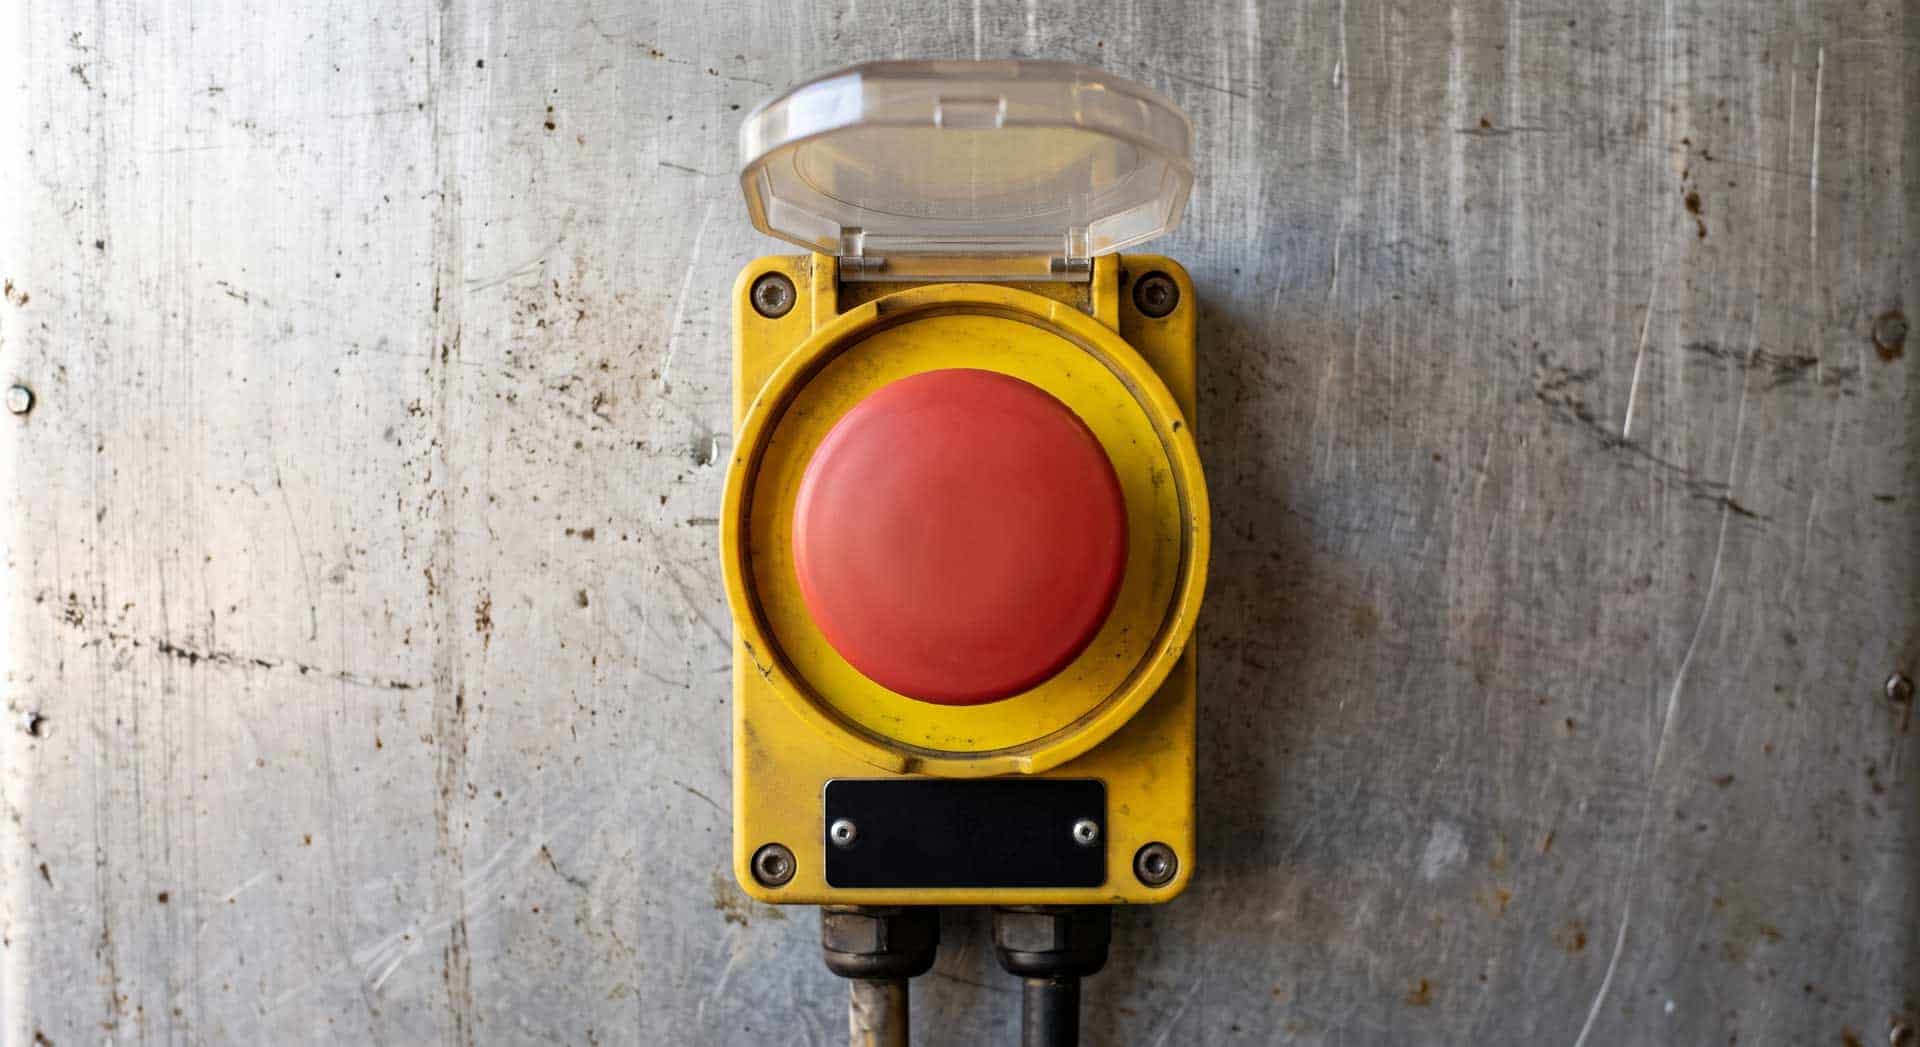
Un interrupteur ne connaît qu'un seul état : allumé ou éteint. Il ignore les contrats qui transitent par le serveur qu'il est en train de couper. Il ignore la pénalité contractuelle qui s'appliquera dans quatre heures. Il ignore ce que la direction financière a promis au conseil d'administration ce trimestre. L'analyste SOC, la main sur l'interrupteur, voit des paquets, voit une propagation, voit un playbook qui ne connaît qu'une seule action : déconnecter. Ce qu'il ne voit pas, c'est le second niveau sur lequel cette même action se joue — le niveau commercial.
La doctrine derrière ce réflexe était autrefois correctement calibrée. Un ordinateur portable infecté coûte une heure de travail. Déconnecter vite réduit le temps de présence de l'attaquant, et réduire ce temps de présence réduit les dégâts — c'est l'hypothèse de base de toute configuration SOAR, de tout playbook de réponse aux incidents. Mais personne n'a jamais réajusté cet étalonnage lorsque l'ordinateur portable est devenu une plateforme de paiement, un socle ERP, un système de gestion des identités. L'interrupteur est resté le même. Ce qu'il déclenche a changé. L'action s'appelait encore mesure de sécurité. Elle était depuis longtemps devenue une escalade par un autre chemin.
Colonial Pipeline, JBS et la facture qui suit
Colonial Pipeline est le cas que tout RSSI connaît et que presque personne n'a pensé jusqu'au bout. Quelques semaines plus tard, JBS, le plus grand transformateur de viande au monde, suit le même schéma : le rançongiciel frappe les systèmes informatiques, l'entreprise arrête par précaution ses installations de production, alors même que l'ampleur de l'attaque sur la technologie opérationnelle n'est pas confirmée. Ici aussi, c'est la précaution qui engendre le dommage le plus lourd — pas l'attaque elle-même.
En 2023, un grand fabricant américain de biens de consommation poursuit un prestataire informatique — au motif que sa réaction aurait inutilement prolongé le temps de rétablissement et qu'il serait responsable de l'interruption qui en a résulté. La durée de rétablissement est ainsi devenue un poste de préjudice chiffrable devant un tribunal. Cela aurait été impensable il y a quelques années à peine.
Le rapport Data Breach Investigations 2026 de Verizon, fondé sur plus de 31 000 incidents dans 145 pays, montre que les rançongiciels sont désormais présents dans 48 % de toutes les violations de données — alors que la rançon médiane baisse à 139 875 dollars, parce que 69 % des victimes refusent tout simplement de payer. Le déclencheur est devenu plus fréquent. Les décisions qui suivent pèsent aujourd'hui plus lourd que jamais.
Qui agit ne porte pas la conséquence
Dans la plupart des entreprises, la personne responsable de la disponibilité d'un processus métier — direction des paiements, direction de la production, direction des systèmes cliniques — n'a aucune autorité sur la question de savoir si, en cas d'urgence, ce processus précis sera arrêté. Le SOC a l'autorité. Le responsable du processus porte la conséquence. Deux personnes différentes, souvent dans deux lignes hiérarchiques différentes. L'asymétrie ne devient visible qu'une fois que quelque chose a réellement été arrêté.
Le NIST a officialisé cette lacune en avril 2025. La révision SP 800-61 Revision 3 — rédigée par Amy Nelson, Shanée Rekhi, Murugiah Souppaya et Karen Scarfone — fait basculer toute la doctrine de réponse aux incidents d'une « exécution tactique » vers un « alignement stratégique avec la gestion des risques ». C'est exactement la lacune qui se négocie ici. La réponse aux incidents n'est plus une fonction du SOC. C'est une responsabilité de direction dans laquelle le responsable du processus occupe un siège nommé — sur le papier. Le playbook qui l'y installe réellement, presque aucune entreprise ne l'a écrit. L'analyste SOC assis devant son écran à quatre heures du matin ne l'a pas écrit non plus. Il n'a fait que l'ouvrir.
Le Paradoxe de l’arrêt d’urgence
Le Paradoxe du Coupe-Circuit : Qui exécute l'action technique n'en porte pas la conséquence économique. Qui porte la conséquence n'a aucun accès à l'action.
Tous agissent rationnellement :
- L'analyste SOC déconnecte immédiatement — le playbook l'exige, et agir vite réduit le temps de présence de l'attaquant.
- Le responsable du processus n'a jamais réclamé de pouvoir d'autorisation — les incidents sont rares, et la sécurité relève d'un autre service.
- Le RSSI rédige le playbook selon une logique sécuritaire — c'est son mandat, pas la continuité de l'activité.
- Le résultat : un arrêt que personne, individuellement, n'aurait décidé ainsi — structurel, non intentionnel.
Tous sont coupables. Personne n'y peut rien.
Naviguer : rendre visible, pas résoudre
Un registre qui précise, pour les systèmes les plus critiques, quelles mesures de confinement le SOC peut exécuter seul et lesquelles exigent une validation, ne dissout pas l'asymétrie. Il la rend nommable — et la déplace de la personne devant l'écran vers une décision prise à l'avance. Les systèmes SOAR modernes savent déjà cartographier techniquement des chemins de validation ramifiés ; les playbooks de réponse aux incidents et aux vulnérabilités de la CISA, issus de l'Executive Order 14028, montrent exactement cette ramification comme pratique standard pour les agences fédérales américaines. Ce qui manque dans la plupart des entreprises, ce n'est pas la technologie. C'est la décision de savoir qui, en dehors du SOC, porte réellement la responsabilité — et ce qui se passe si cette personne est injoignable à 4h47 précises.
Cela, on peut le préparer : une chaîne d'escalade avec un délai ferme, un état de sécurité prédéfini si ce délai expire — non pas la déconnexion initiale exécutée en solitaire, mais une solution intermédiaire conçue à cet effet. Ce qu'on ne peut pas préparer : que cette préparation referme la lacune elle-même. Elle ne referme que l'incertitude sur qui doit en répondre.
Le gardien ne connaît pas la loi
Le gardien de Kafka surveille une porte destinée à un seul homme, et pourtant il ne décide pas de ce qui se trouve derrière. Il a le pouvoir sur l'accès. Il n'a aucun pouvoir sur la loi qui régit cet accès. L'analyste SOC devant l'interrupteur est ce même gardien, seulement dans un autre fuseau horaire : assez puissant pour couper une plateforme de paiement, impuissant face à tout ce qui se trouve derrière cette plateforme. Il reprendra ce rôle à 4h47, dans une entreprise quelconque, registre ou pas. La question n'est pas de savoir si quelqu'un se tiendra de nouveau devant l'interrupteur. La question est de savoir si quelqu'un, au préalable, a défini ce qu'il a le droit d'y faire — et ce qu'il n'a pas le droit d'y faire.
Articles Connexes
Comment les théoriciens des systèmes reproduisent les milieux d'enfermement contre lesquels Luhmann mettait en garde
Pourquoi les systèmes qui analysent le risque de fermeture le reproduisent-ils – et pourquoi la conscience structurelle n'empêche-t-elle pas automatiquement un durcissement structurel ?
Pourquoi les lanceurs d'alerte sont ignorés jusqu'à ce qu'il soit trop tard
Comment la conscience de soi devient la forme la plus élégante d'immobilité structurelle
Sur piinteract.org
- [« Acceptez les asymétries »] — L'autorité et la responsabilité sont structurellement inégales dans le playbook de réponse aux incidents. Accepter cela n'est pas l'approuver — c'est construire le registre qui rend cette inégalité visible.
- [« Nommez le paradoxe »] — « Qui déconnecte ne porte pas la conséquence » est une phrase qu'il faut prononcer avant que quelqu'un n'improvise à 4h47.
- [« Sclérose Administrative »] — Chaque registre, chaque ligne de RACI se justifie isolément. Qu'ils deviennent une couche de conformité de plus au lieu d'une chaîne d'escalade réellement vécue, et la solution est devenue le prochain problème.
- [« Rigidité des Meilleures Pratiques »] — « Isoler dès le moindre doute » était autrefois la bonne pratique pour un poste de travail isolé. Sur la plateforme de paiement, c'est devenu une rigidité que personne n'a jamais réétalonnée
Voir aussi (liens externes) :
NIST SP 800-61 Revision 3 (version finale) — Le repositionnement officiel de la doctrine de réponse aux incidents, de la procédure SOC vers la gestion des risques à l'échelle de l'organisation, avril 2025.
Federal Government Cybersecurity Incident and Vulnerability Response Playbooks — Les arbres de décision de la CISA, issus de l'Executive Order 14028, montrent que des chemins de validation ramifiés pourraient déjà être la norme.
Colonial Pipeline Cyber Incident — Le compte rendu officiel du ministère américain de l'Énergie sur l'incident de mai 2021, le cas d'ancrage de cet article.
2026 Data Breach Investigations Report — L'analyse de Verizon, fondée sur plus de 31 000 incidents, le confirme : les rançongiciels sont devenus plus fréquents, et les décisions qui suivent pèsent plus lourd.
RTF Progress Reports — Les rapports d'avancement de la Ransomware Task Force, une coalition de plus de 60 organisations, ancrent systématiquement l'autorité de confinement chez le responsable du processus, et non chez la seule fonction sécurité.
Interactions Paradoxales (PI) : Quand des acteurs rationnels produisent systématiquement des résultats collectivement irrationnels — non pas par échec, mais par structure.
Tous sont coupables. Personne n'est responsable.
Peter Senner Thinking beyond the Tellerrand
contact@piinteract.org
https://piinteract.org
Co-créé avec Claude (Anthropic) — deux systèmes incomplets rendant visibles les lacunes de l'autre.